Seguridad integrada, no añadida
La autenticación, la autorización y el cifrado forman parte del almacén — una sola malla de confianza en el plano de datos y la consola, configurable por almacén, sin servicios adicionales que ejecutar.
Tres capas, una sola malla
Una sola malla de confianza integrada protege el tráfico entre nodos, las conexiones de clientes y el plano de gestión — el mismo modelo de identidad y autorización en todo el clúster.
Autenticación
Tokens bearer verificados sin conexión — el nodo comprueba la firma contra una clave de clúster en caché, sin ida y vuelta a un servidor de autenticación en la ruta crítica.
Autorización
RBAC con denegación por defecto — los sujetos obtienen roles, los roles conceden permisos sobre almacenes y operaciones de administración. Nada se permite salvo que se conceda.
Cifrado
TLS mutuo entre nodos y TLS con autenticación de servidor para clientes, en cuatro modelos de CA/confianza — actívalo por almacén.
Tokens, verificados sin conexión
Los clientes presentan un token bearer; el nodo verifica su firma contra la clave pública en caché del clúster — sin llamada a un servidor de autenticación en la ruta de la solicitud. Mantén el token fuera de la cadena de conexión con referencias env: o file:.
- Sin dependencia de un servidor de autenticación en la ruta crítica
- Tokens emitidos por el gestor; con alcance y caducidad
- Indirección segura — los secretos nunca quedan en la URL
zariss://n0:7861/store?token=env:ZARIS_TOKENTLS mutuo en todo el clúster
El gossip entre nodos y la replicación usan TLS mutuo; el plano de datos del cliente es con autenticación de servidor, donde el cliente verifica el nodo y se autentica con un token. En Kubernetes la hoja del nodo puede llevar un certificado multi-SAN para que los clientes externos también validen.
- TLS mutuo nodo ↔ nodo; autenticación de servidor para clientes
- Renovación automática de la hoja antes de la caducidad
- Actívalo por almacén — el texto plano sigue siendo el valor por defecto para desarrollo
Cuatro modelos de CA / confianza
Desde la autoemisión sin PKI hasta montar certificados emitidos por tu propia CA — elige el modelo de confianza que encaje con tu organización.
M0 · Auto / co-ubicado
El gestor crea una CA de clúster y emite hojas de nodo automáticamente. Cero PKI que ejecutar — ideal para protegerse rápido.
M1 · CA propia
Aporta tu propia CA raíz; el clúster emite hojas a partir de ella, de modo que Zaris encadena con una confianza que ya operas.
M2 · CA intermedia
Emite desde una intermedia bajo tu raíz corporativa; las hojas presentan la cadena completa hasta la raíz de anclaje.
M3 · Hojas pre-emitidas
Monta hojas + CA emitidas externamente como secretos (p. ej. cert-manager). Zaris solo las carga y las sirve.
Configúralo y audítalo en un solo lugar
Inicializa la CA del clúster, emite tokens de inscripción, elige el modelo de confianza y consulta el estado de TLS por nodo — todo desde la vista integrada de Seguridad y TLS.
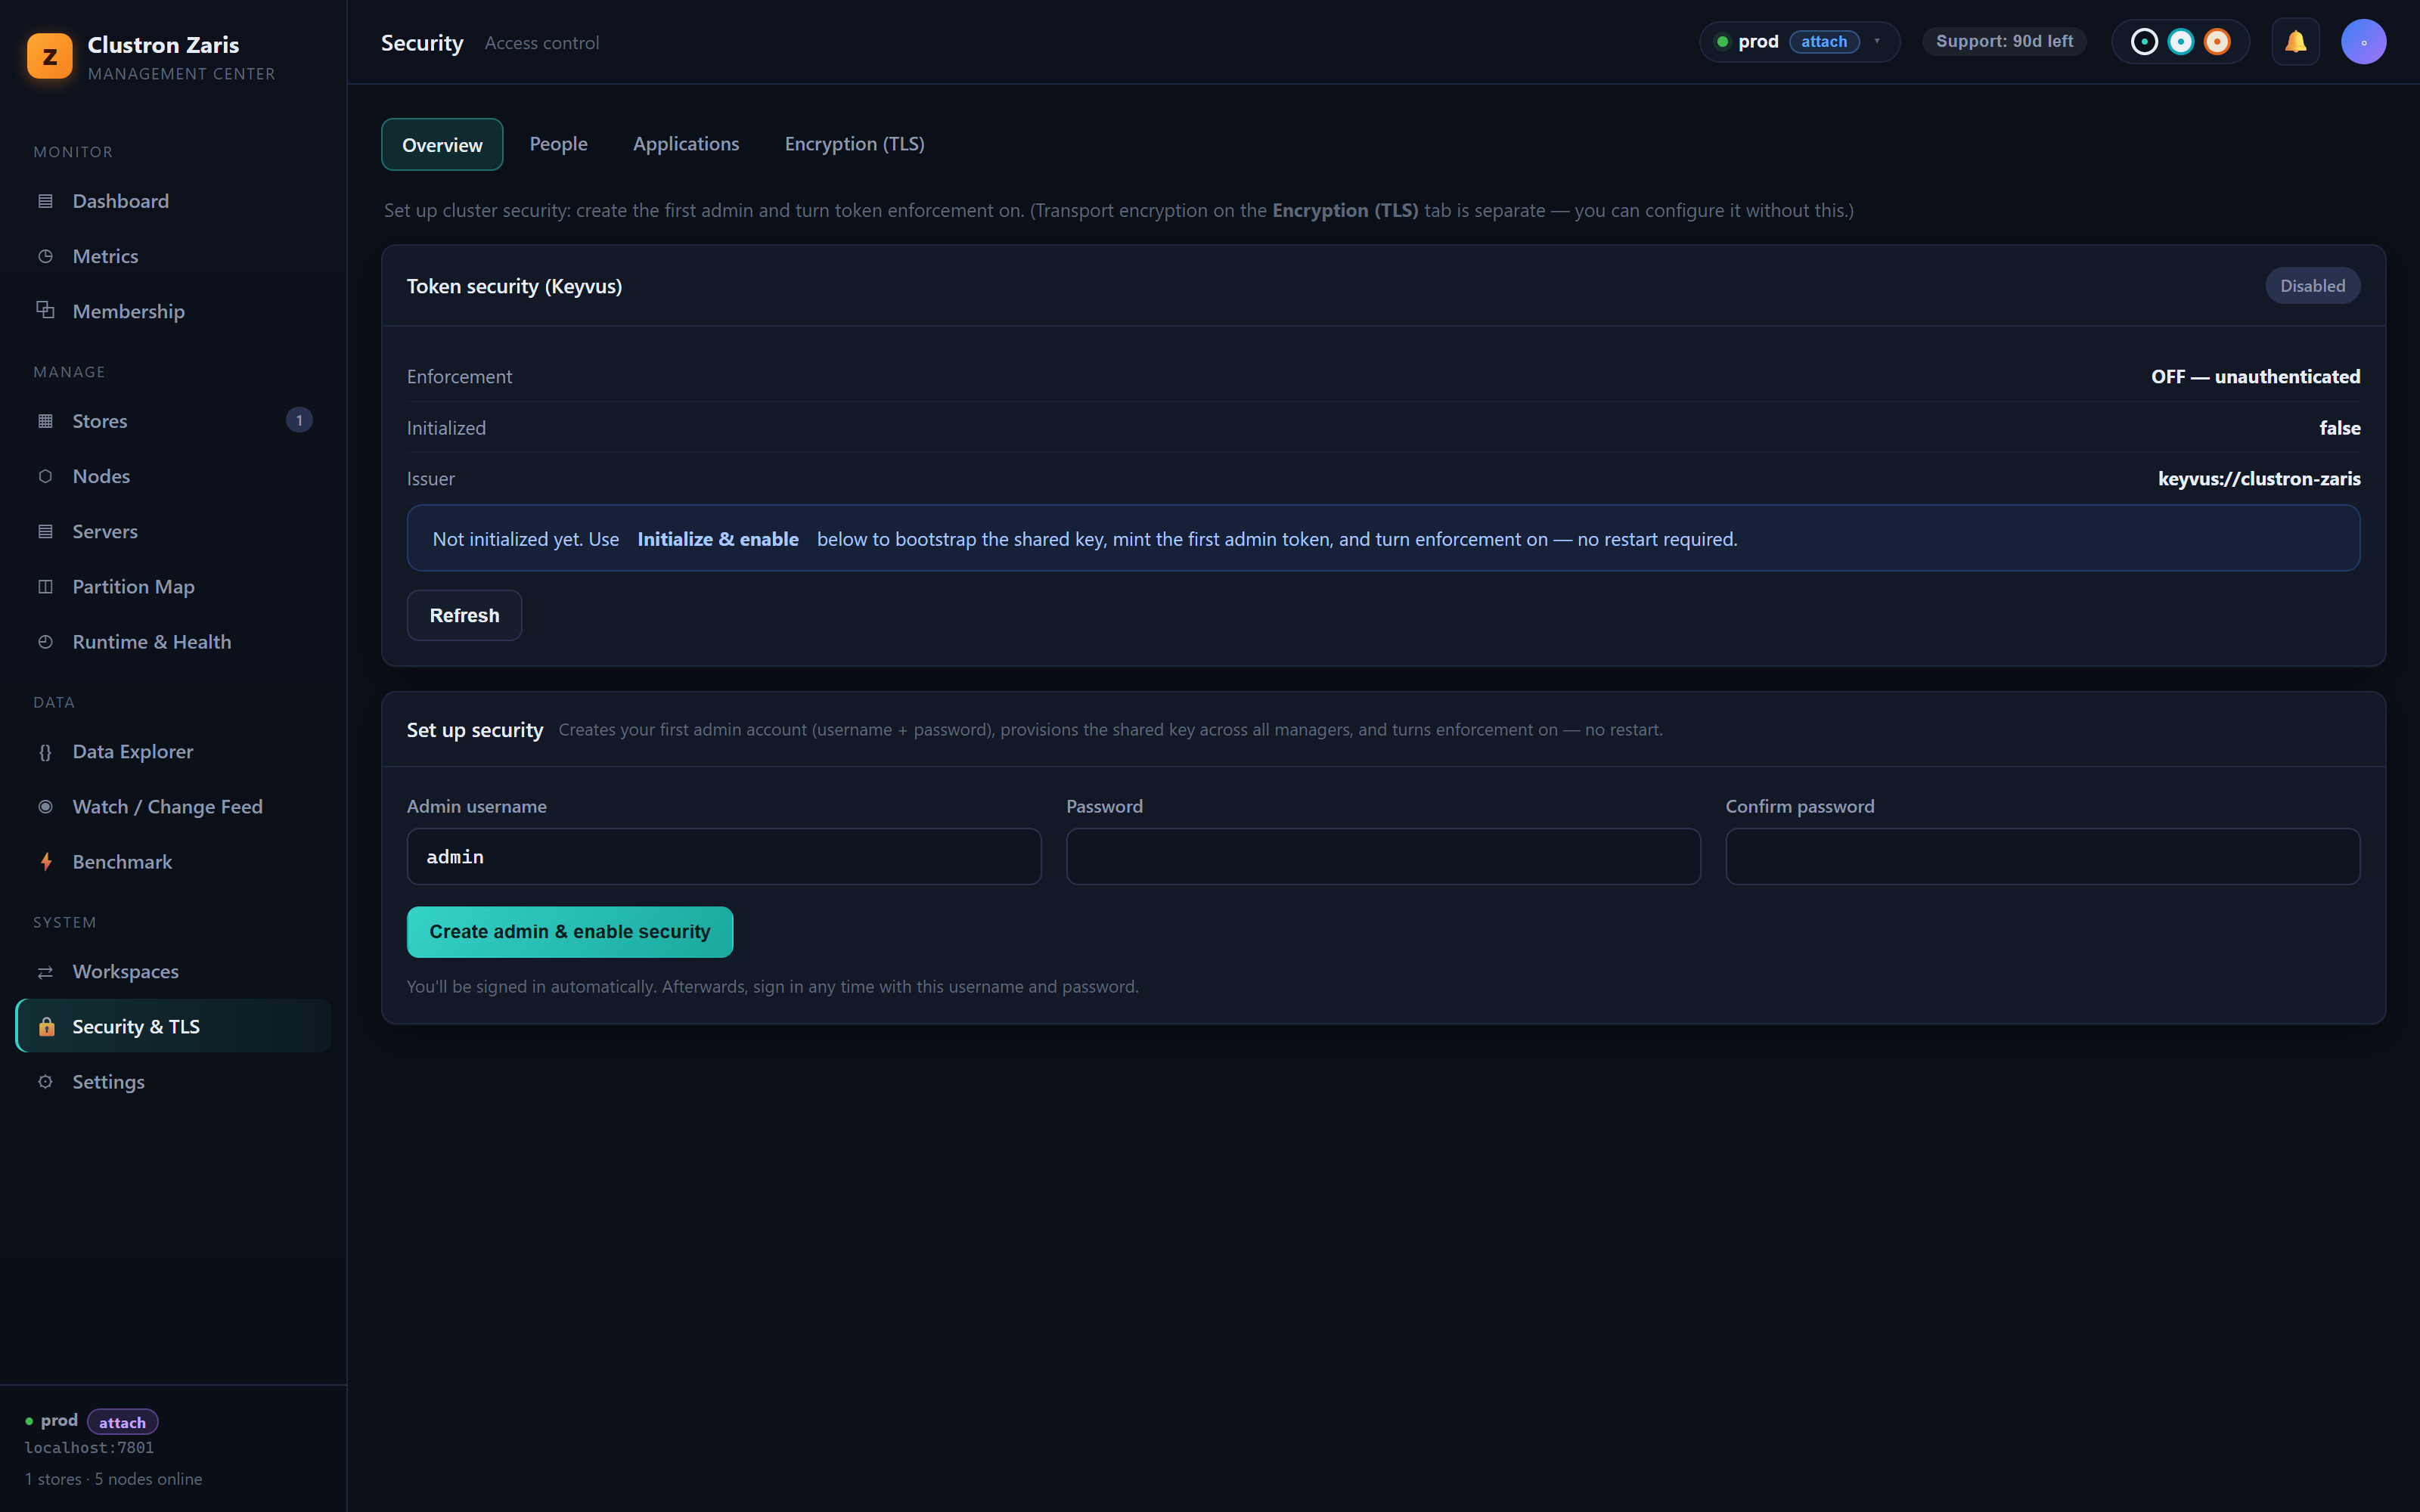
Seguro por configuración, no por proyecto
Activa tokens, RBAC y TLS por almacén — sin un servicio de seguridad a medida que construir, ejecutar y mantener parcheado.