Cómo Clustron Zaris encaja en tu infraestructura
Un plano de datos en memoria, replicado y autocoordinado que integras y ejecutas tú mismo — con consola y gestor integrados, y sin coordinador externo que operar. En Kubernetes, Docker, Windows o cualquier nube.
Un plano de datos, coordinado por sí mismo
Los clientes hablan directamente con los nodos mediante una sola cadena de conexión. Los nodos forman un clúster, replican particiones y se reparan solos — mientras la consola y el gestor observan desde un lado.
Cuatro núcleos componibles, un solo almacén
Zaris es lo que obtienes cuando los bloques de construcción de Clustron se componen en un único almacén distribuido — cada uno resolviendo una parte difícil de ejecutar software en más de una máquina.
Clustron Zaris
Almacén clave-valor en memoria, particionado y replicado. Es dueño de la ruta de datos: puts, gets, transacciones, watches, concesiones (leases), contadores y TTL — servidos directamente desde el nodo que posee cada partición.
Clustron Nodus
Pertenencia peer-to-peer, elección de líder y mensajería tipada. Por eso no hay ZooKeeper, etcd ni Consul que ejecutar — el clúster se coordina a sí mismo.
Clustron Security
TLS mutuo con cuatro modelos de CA/confianza, tokens bearer verificados sin conexión y RBAC con denegación por defecto — la misma malla de confianza en el plano de datos y la consola.
Clustron Observability
Métricas continuas de baja asignación en la ruta crítica — tasas, indicadores y estadísticas de ejecución — enviadas al gestor y exportables mediante OTLP.
Disponible por diseño, no por añadido
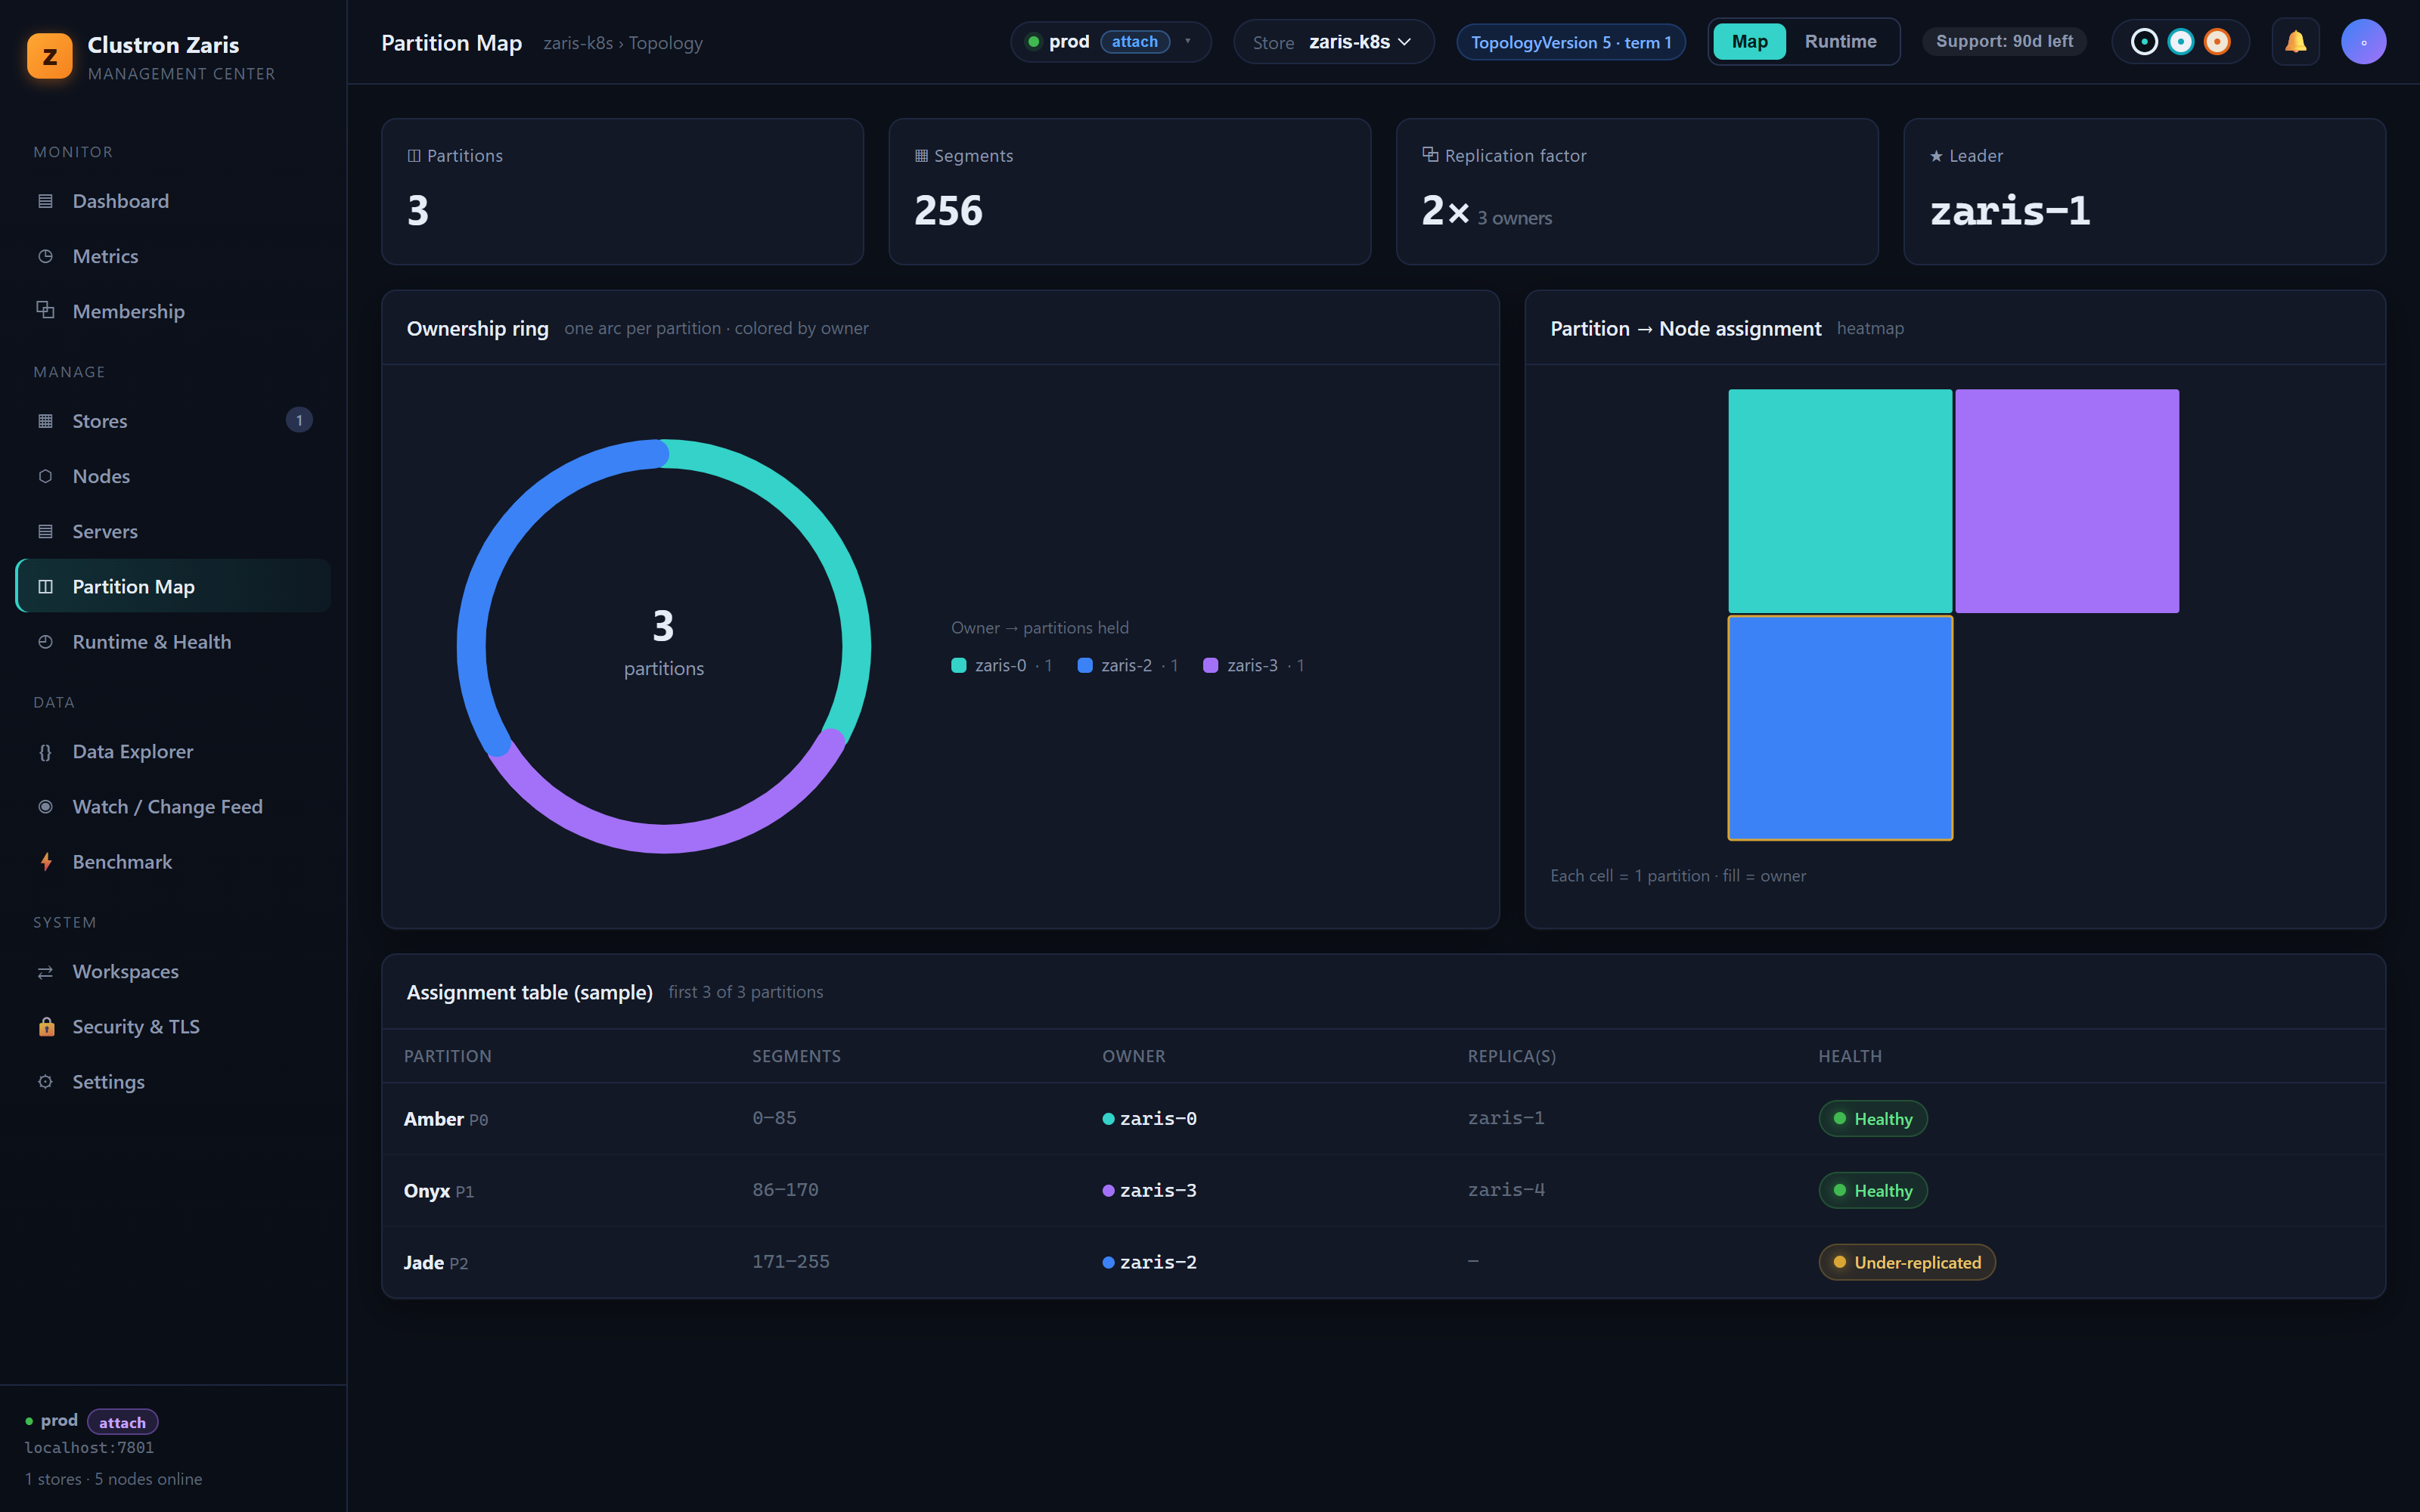
- Sin punto único de falloCada partición se replica (RF copias) entre los nodos. Si pierdes un nodo, una réplica superviviente sigue sirviendo; el mapa solo se regenera cuando desaparecen todas las copias de una partición.
- Escala horizontalmenteAñade pods y el mapa de particiones crece sobre ellos — un simple kubectl scale con descubrimiento de Kubernetes. El cliente aprende la nueva topología automáticamente.
- Convergencia autorreparableUn reconciliador de pares en vivo converge un clúster recién arrancado o parcialmente unido hacia la pertenencia real, y vuelve a replicar las particiones con cobertura insuficiente hasta el RF completo.
Autoalojado, en tu infraestructura
Clustron Zaris se ejecuta por completo dentro de tu entorno — tus datos nunca lo abandonan. El mismo clúster, la misma cadena de conexión, sobre lo que ya ejecutas.
Kubernetes
Chart de Helm oficial: StatefulSet + Service headless, kubectl scale en caliente, Services externos por pod y TLS por secreto montado o por inscripción.
Docker y Compose
Archivos de Compose listos para un clúster multinodo y un demostore protegido (token + TLS) — un comando para tener un clúster en marcha.
Windows y VM en la nube
Se ejecuta como un proceso normal desde un archivo de configuración en Windows o en cualquier VM. La misma cadena de conexión lo alcanza desde cualquier lugar.
Confianza que abarca todo el clúster
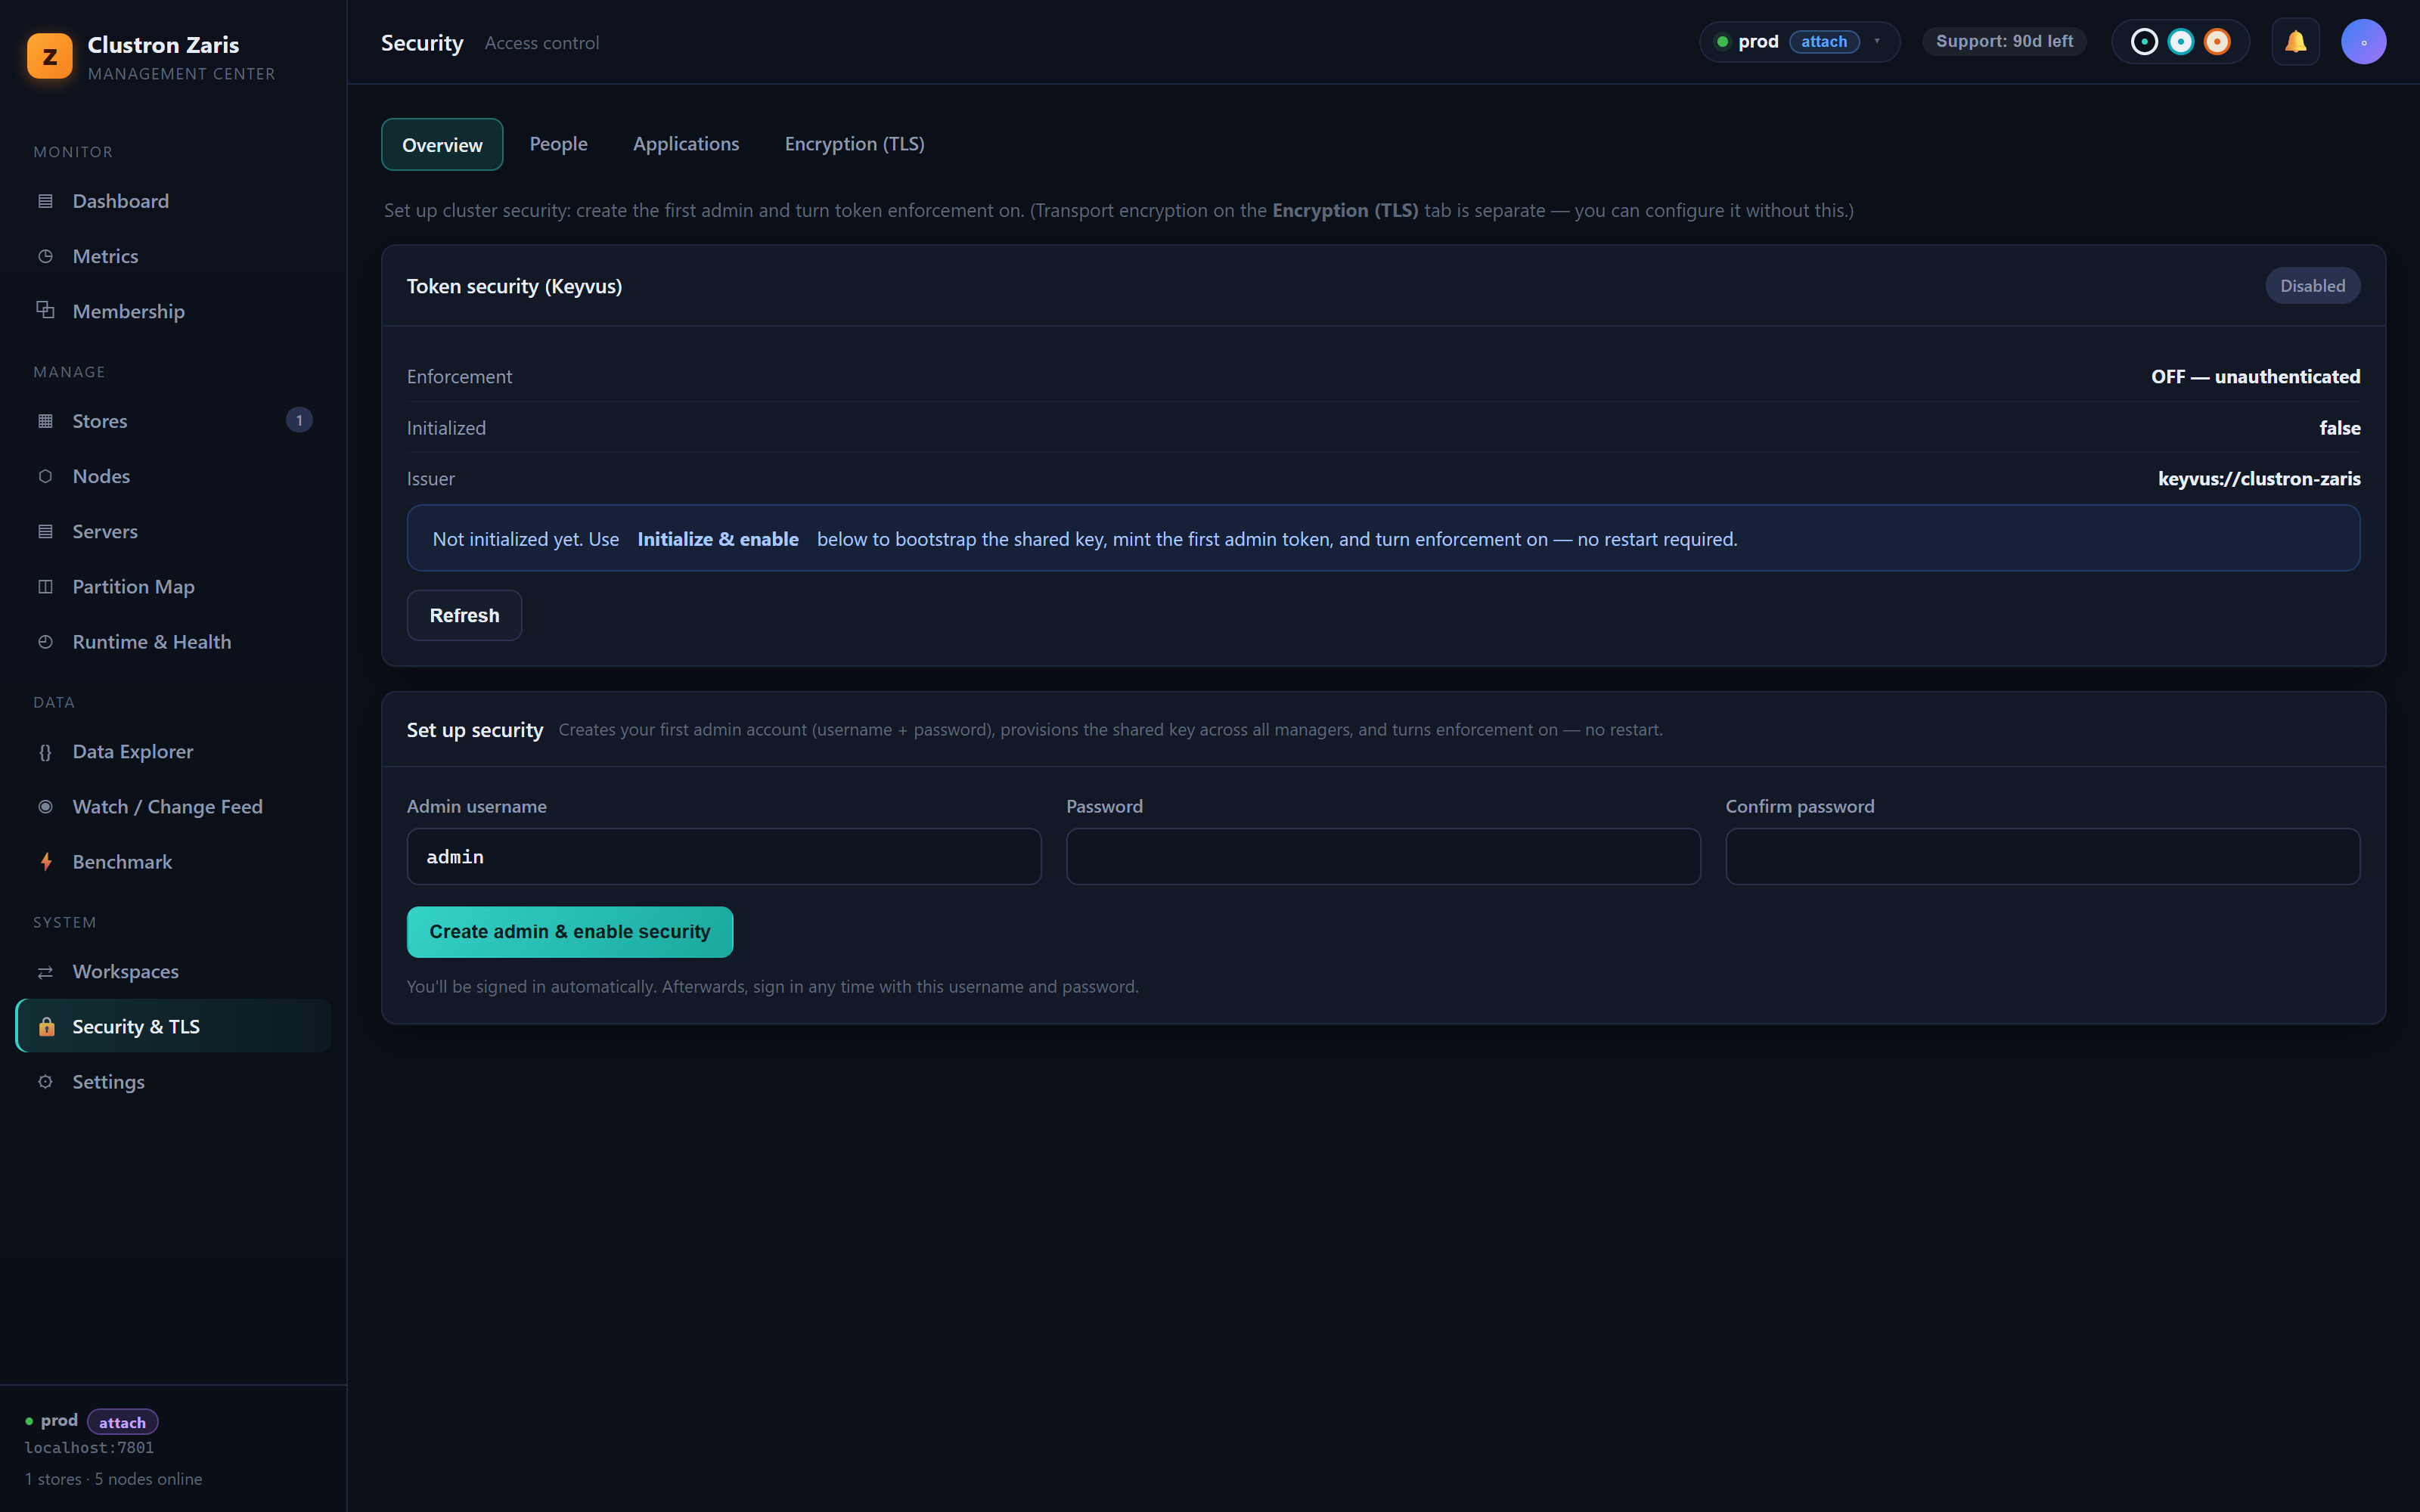
- TLS mutuo, cuatro modelos de CAAuto/co-ubicado, CA propia, CA intermedia u hojas pre-emitidas. Nodo↔nodo es mutuo; el plano de datos del cliente es con autenticación de servidor e identidad por token.
- Autenticación por tokenTokens bearer verificados sin conexión — sin ida y vuelta a un servidor de autenticación en la ruta crítica. Pásalos de forma segura mediante referencias env: o file: en la cadena de conexión.
- RBAC con denegación por defectoControl de acceso basado en roles sobre almacenes y operaciones de administración, aplicado en el nodo y reflejado en la consola.
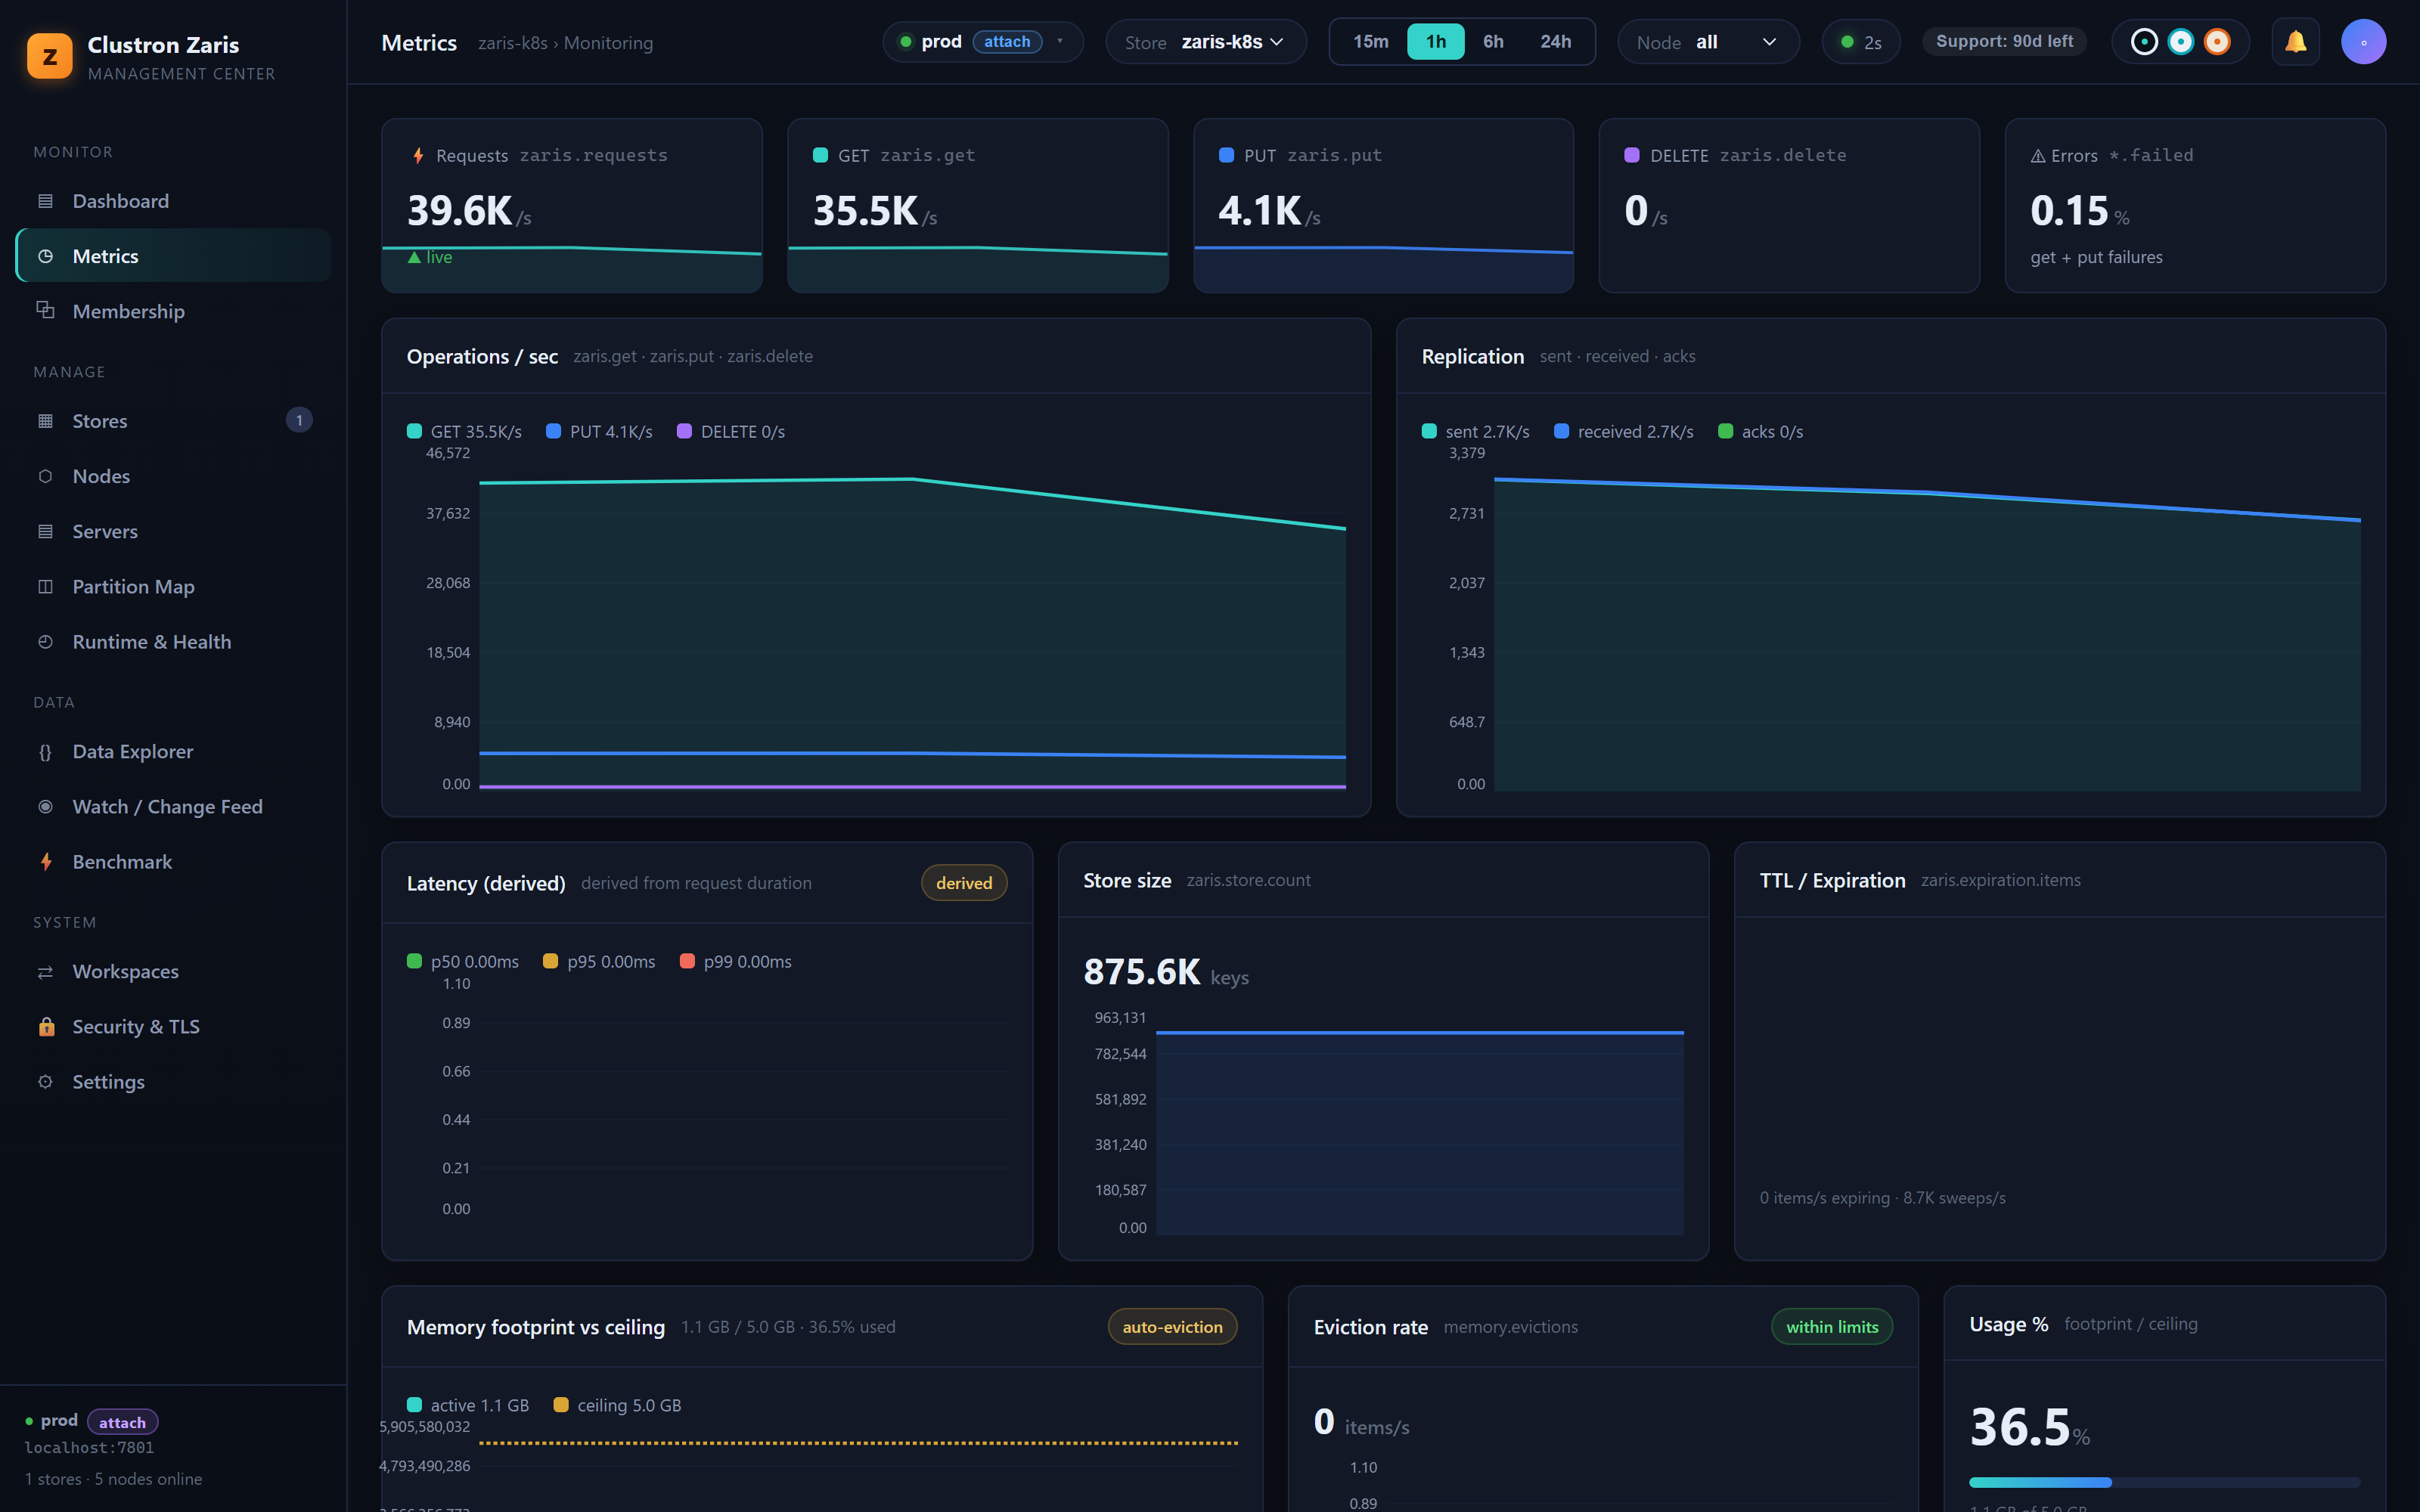
Cada operación, en tiempo real
Rendimiento, replicación, latencia, memoria y desalojo — en vivo en la consola y exportables mediante OTLP al stack que ya ejecutas.
Preguntas frecuentes
¿Clustron Zaris necesita un coordinador externo?
No. El clustering, la elección de líder y la mensajería están integrados mediante Nodus. No hay ZooKeeper, etcd ni Consul que levantar, proteger y operar.
¿Cómo se conectan los clientes?
Con una sola cadena de conexión — zaris://host1,host2/store (o zariss:// para TLS). Los hosts son una lista semilla con conmutación por error; el cliente aprende luego la topología completa del clúster. El nombre del almacén en la ruta es el id del clúster.
¿Cómo escala y es sin pérdidas?
Escalar hacia fuera es un kubectl scale en caliente con descubrimiento de Kubernetes — los nuevos pods se unen y el mapa de particiones crece sobre ellos sin reinicio ni pérdida de datos. Escala hacia dentro de un paso cada vez para que la replicación pueda restablecer el RF entre pasos.
¿Pueden conectarse clientes fuera del clúster?
Sí. Habilita el acceso externo y cada nodo anuncia una dirección accesible externamente (direcciones anunciadas al estilo Kafka) mediante un segundo listener, con un Service por pod. Protégelo con TLS cuyo SAN del certificado incluya el nombre de host externo.
¿En proceso o en clúster?
Ambos, con el mismo código. Ejecuta un almacén en proceso integrado para desarrollo y pruebas, y luego apunta el mismo cliente a un clúster multinodo real en producción.
¿Cómo se observa?
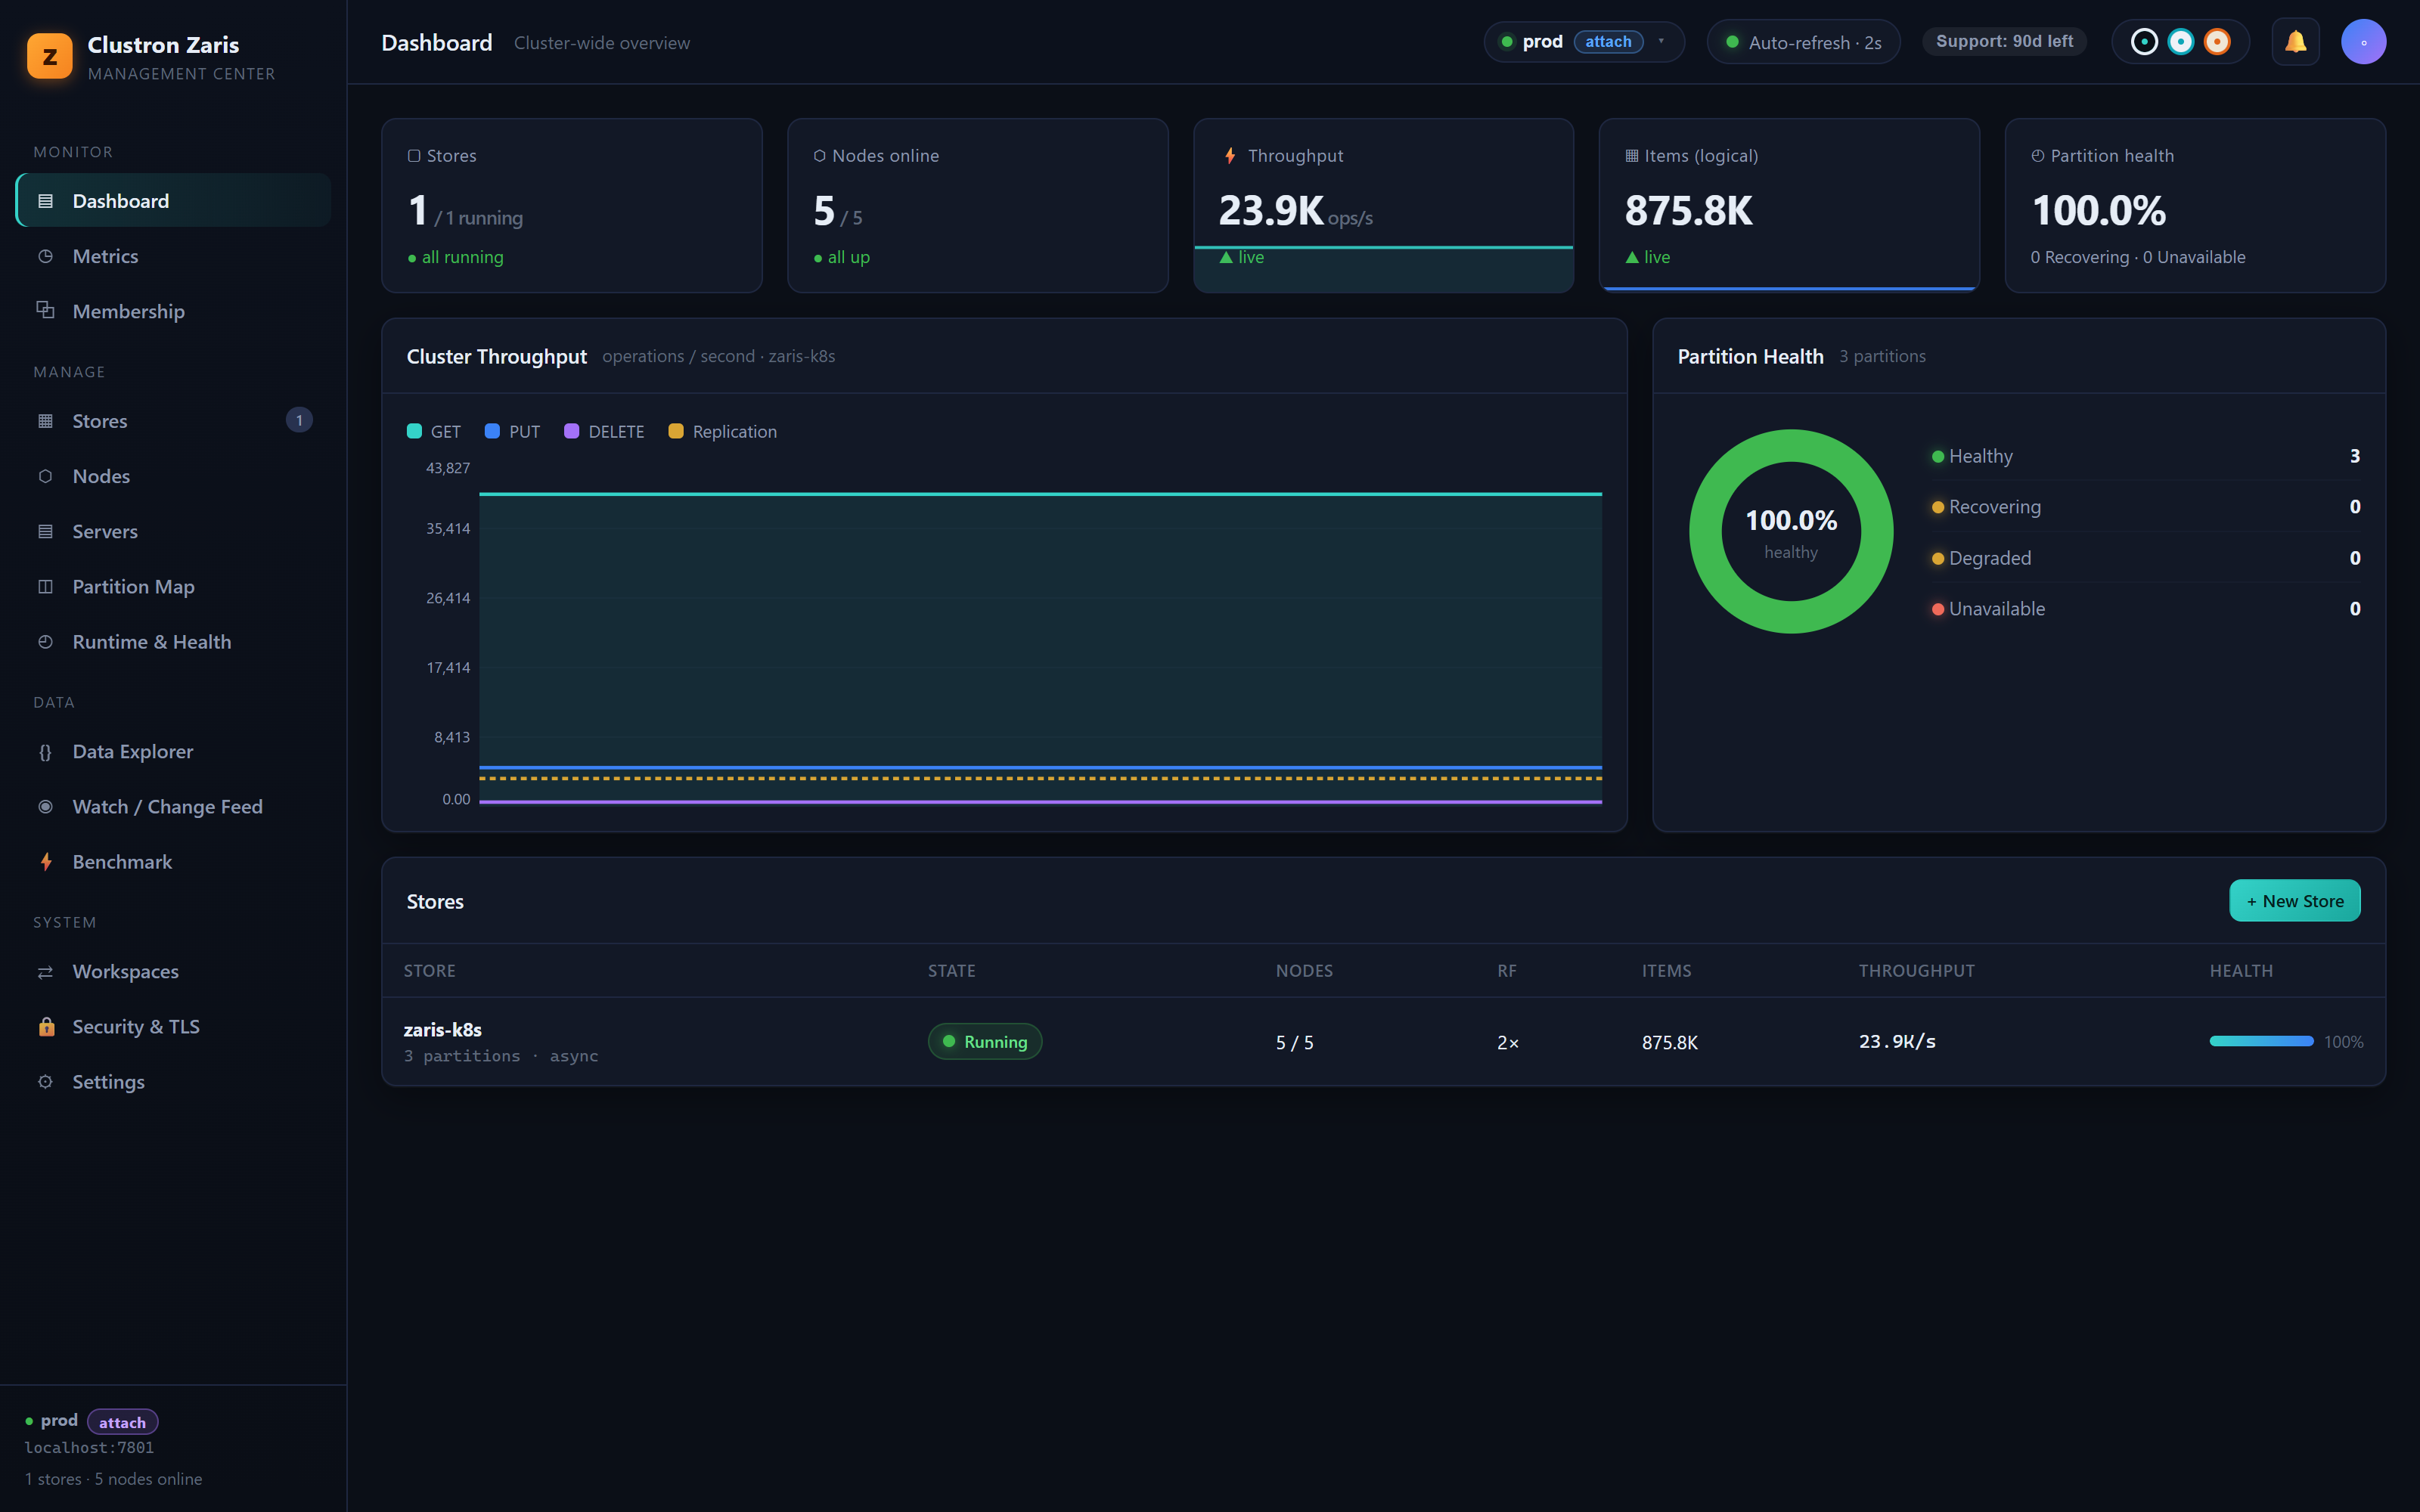
Cada clúster incluye la consola web (rendimiento en tiempo real, particiones, salud de los nodos, datos y seguridad) y los nodos exportan métricas mediante OTLP a tu stack existente.
Diseña tu clúster con nosotros
Desde un único almacén integrado hasta un despliegue multinodo protegido en Kubernetes — la documentación y el equipo están aquí.